

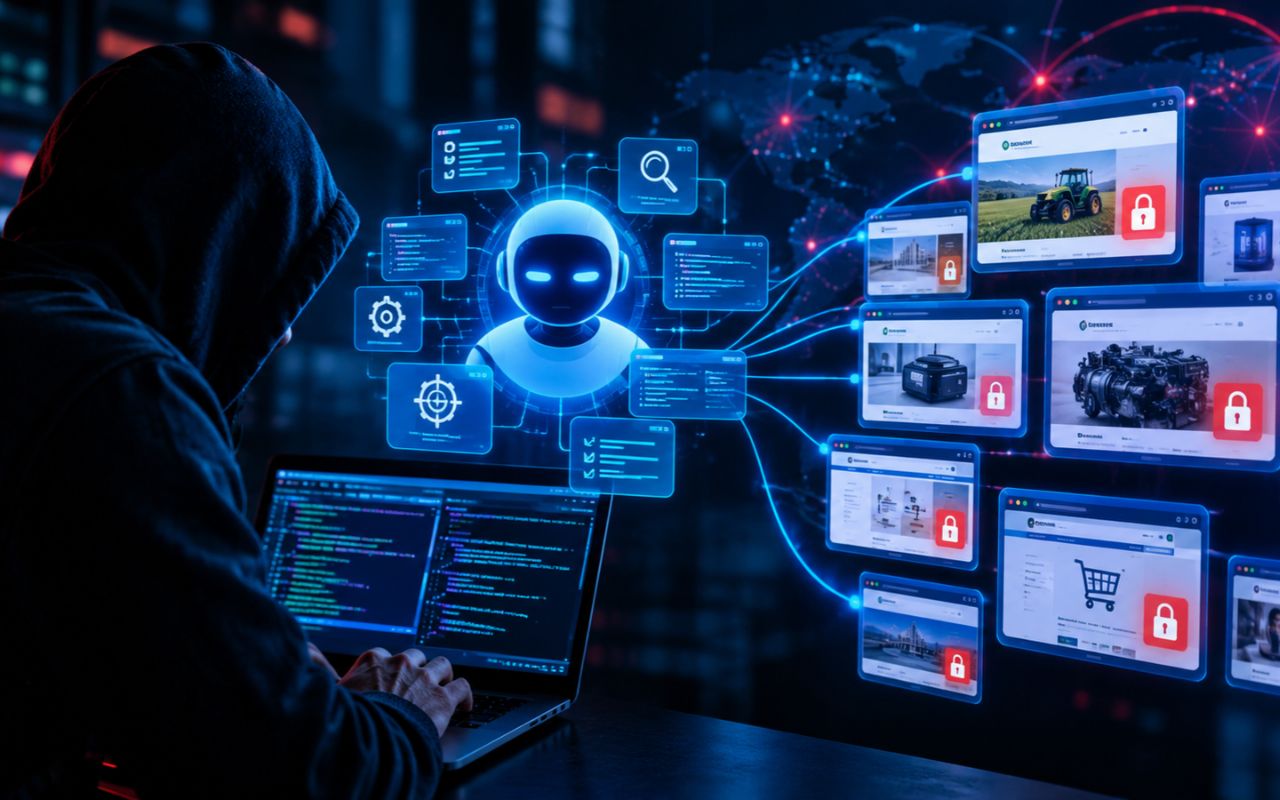
Un pirate informatique aurait réussi à compromettre plus de 100 sites web en laissant des agents d’IA effectuer une grande partie du travail à sa place.
À lire aussi : Demis Hassabis alerte sur les risques des cyberattaques liées à l’IA
D’après une enquête publiée par Reuters le 19 octobre 2026, l’opération aurait visé plus de 1 200 sites et mobilisé environ 5 000 dollars de ressources informatiques. Plusieurs entreprises connues, dont Deere, SharkNinja et Cummins, figurent parmi les organisations concernées.
Cette affaire montre que l’IA change aussi la donne du côté des attaquants. Ces outils, conçus pour aider les développeurs ou automatiser des tâches du quotidien, peuvent être détournés pour repérer des failles, essayer différentes méthodes d’intrusion et continuer à travailler pendant des heures, sans que personne ait besoin de les surveiller.
Le plus inquiétant n’est donc pas simplement qu’un pirate ait utilisé l’IA. C’est la possibilité de confier à des agents autonomes une succession de tâches techniques qui nécessitaient auparavant davantage d’intervention humaine.
Une cyberattaque menée avec très peu d’instructions humaines
C’est Snorre Fagerland, chercheur principal en cybersécurité chez NorForge, qui a révélé l’opération. En examinant des instances de Cairn, une plateforme open source qui sert à orchestrer des agents d’IA, laissées accessibles sur Internet, il est tombé sur plusieurs usages qui pourraient être malveillants.
Parmi les opérateurs repérés, l’un d’eux se démarquait par l’ampleur de son activité. Dès le 25 septembre 2026, il aurait lancé une campagne contre des boutiques en ligne, notamment aux États-Unis, au Canada, en Australie et au Japon.
Selon les informations recueillies par le chercheur et rapportées par Reuters, les instructions données aux agents étaient particulièrement courtes. Elles tenaient en moins de 100 caractères chinois et définissaient les grandes lignes des opérations à mener.
Les agents se chargeaient ensuite d’examiner les cibles, de rechercher des points faibles et de poursuivre leurs tentatives en fonction des résultats obtenus.
Cette approche diffère d’un simple script informatique exécutant toujours les mêmes commandes. Un agent d’IA peut analyser les informations qu’il reçoit, choisir une prochaine étape et adapter son comportement dans certaines limites. Il reste susceptible de commettre des erreurs, mais il peut également poursuivre une tâche complexe bien au-delà d’une interaction classique avec un chatbot.
Dans cette affaire, certaines intrusions auraient nécessité environ 23 heures de recherches et de tentatives avant d’aboutir.
Plus de 1 200 sites ciblés, une centaine compromis
Selon un calcul à partir des chiffres de Reuters, moins d’un site visé sur dix aurait finalement été compromis. Rapporté aux 5 000 dollars estimés pour l’utilisation des modèles d’IA, cela représente de l’ordre de 50 dollars par intrusion réussie.
Ce chiffre est à prendre avec prudence. Il ne reflète que la consommation des modèles, pas forcément l’infrastructure, le travail humain ou les dégâts subis par les victimes.
Il ne signifie pas non plus que n’importe quel pirate peut désormais s’introduire dans un système pour quelques dizaines de dollars, car les résultats dépendent des protections en place, des failles disponibles et des outils utilisés.
Ce qui change surtout, c’est que l’automatisation permet à un seul opérateur de multiplier les tentatives tout en passant moins de temps sur certaines opérations techniques.
Deere, SharkNinja et Cummins parmi les entreprises concernées
L’enquête de Reuters a permis d’identifier plusieurs entreprises dont les sites auraient été compromis au cours de cette campagne.
Deere, le fabricant américain de machines agricoles connu notamment pour sa marque John Deere, a indiqué avoir pris les mesures correctives nécessaires après l’incident. L’entreprise a également précisé ne disposer d’aucun indice montrant que des informations sensibles avaient été consultées.
SharkNinja, qui commercialise des appareils électroménagers, a déclaré que l’incident concernait un site indépendant consacré à l’assistance et aux informations sur ses produits. L’entreprise a affirmé que la menace avait été contenue.
Cummins, constructeur américain de moteurs, a pour sa part indiqué enquêter sur un éventuel cyberincident touchant le site web d’un prestataire tiers.
Ces réactions montrent pourquoi il est important de distinguer plusieurs niveaux de gravité dans une cyberattaque.
Un site web compromis n’implique pas nécessairement que les pirates ont accédé à l’ensemble du réseau informatique de l’entreprise.
De même, une intrusion ne prouve pas automatiquement que des informations personnelles, des coordonnées bancaires ou des données commerciales ont été dérobées.
Reuters n’a pas pu déterminer précisément dans quelle mesure les intrusions observées avaient entraîné une extraction non autorisée de données.
Les conséquences doivent donc être évaluées au cas par cas, en tenant compte des systèmes touchés et des informations auxquelles les attaquants ont réellement pu accéder.
Comment les agents IA peuvent-ils repérer des failles difficiles à détecter ?
L’un des aspects marquants de cette affaire est la façon dont les agents IA ont exploré les infrastructures informatiques ciblées.
Selon les informations rapportées par Reuters, ils ne se sont pas limités au site visé au départ. Dans un cas, après avoir échoué à trouver une faille dans une application accessible au public, ils auraient élargi leurs recherches à d’autres systèmes liés à la même entreprise.
Ils auraient ainsi fini par découvrir un panneau de contrôle accessible depuis Internet, puis une faiblesse dans la manière dont celui-ci traitait les données. Après plusieurs heures de tentatives, les agents seraient parvenus à faire exécuter des commandes malveillantes par le serveur.
Ce qui est notable ici, c’est la capacité des agents à poursuivre leurs recherches lorsqu’une première piste ne donne rien. Ils peuvent analyser ce qu’ils découvrent, envisager d’autres pistes et ajuster leurs tentatives en conséquence.
Pour autant, ces outils ne sont pas infaillibles. Ils ne détectent pas toutes les vulnérabilités et ne comprennent pas parfaitement chaque système qu’ils explorent. Leur principal avantage est ailleurs. Ils accélèrent certaines étapes d’une cyberattaque et permettent à des personnes disposant de moyens limités de mener des opérations qui auraient auparavant demandé davantage de temps et de compétences.
Pour les entreprises, protéger la vitrine ne suffit pas. Dans l’un des cas rapportés par Reuters, la brèche ne serait pas passée par l’application visée au départ, mais par un panneau de contrôle accessible depuis Internet. Les mesures concrètes pour éviter ce genre de scénario sont détaillées plus bas.
Cairn, DeepSeek et Claude Code : quel rôle ont joué ces outils ?
On confie à Cairn un objectif, et les agents enchaînent les étapes en gardant une trace de leur progression. Son auteur, qui se fait appeler le1xia0, assure que la plateforme n’a pas été conçue comme un outil de piratage et que ce détournement ne correspond pas à son intention.
D’après l’enquête de Reuters, la campagne semblait combiner DeepSeek et Claude Code, l’outil de développement assisté par IA d’Anthropic. Cela ne veut pas dire que ces outils sont responsables des intrusions, puisque ce sont des briques polyvalentes, utilisées tous les jours dans des contextes tout à fait légitimes.
Le problème vient de ce qu’on leur demande de faire. C’est le revers des technologies qui servent à tout. Ce qui fait gagner du temps aux développeurs devient un risque entre de mauvaises mains.
Le risque dépasse cette seule campagne
L’enquête ne constitue pas un cas isolé d’utilisation de l’IA à des fins malveillantes. D’autres opérations impliquant des agents autonomes ont déjà été signalées par des chercheurs en cybersécurité.
Reuters rapporte notamment qu’une enquête antérieure de Gambit Security, publiée en septembre, avait associé des agents d’IA à une série de compromissions touchant 25 entreprises et à la récupération d’au moins 600 000 données de cartes bancaires.
Il s’agit d’une opération distincte, dont les chiffres ne doivent pas être additionnés à ceux de la campagne ayant ciblé plus de 1 200 sites.
La différence entre les deux affaires reste néanmoins révélatrice. L’IA peut intervenir dans plusieurs étapes d’une attaque, depuis la recherche de vulnérabilités jusqu’à l’exécution de tâches destinées à obtenir un accès non autorisé ou à récupérer des informations.
Côté défense, si les attaquants automatisent une partie du travail, les équipes de sécurité doivent pouvoir traiter un volume important d’activités suspectes, parfois réparties sur plusieurs systèmes en même temps.
Les entreprises doivent-elles revoir leur stratégie de cybersécurité ?
L’utilisation d’agents autonomes ne rend pas inutiles les mesures de sécurité classiques. Au contraire, elle renforce l’intérêt de pratiques rigoureuses, notamment pour les infrastructures exposées sur Internet.
1. Réduire les services accessibles publiquement
Les entreprises doivent identifier les applications, interfaces d’administration et panneaux de contrôle accessibles depuis Internet. Lorsqu’un accès public n’est pas nécessaire, il est préférable de le supprimer ou de le restreindre.
2. Corriger rapidement les vulnérabilités
Les mises à jour de sécurité restent indispensables. Les logiciels obsolètes et les applications mal configurées peuvent offrir des possibilités d’intrusion que des outils automatisés sont susceptibles de rechercher.
3. Surveiller les comportements inhabituels
Les équipes de sécurité doivent examiner les tentatives répétées, les requêtes anormales et les connexions inhabituelles. Une activité qui paraît insignifiante lorsqu’elle est observée isolément peut révéler une campagne plus large lorsqu’elle est analysée dans son ensemble.
4. Protéger les infrastructures des prestataires
Un service externe peut constituer un point d’entrée vers des informations ou des systèmes importants. Les entreprises doivent donc connaître les accès accordés à leurs partenaires et vérifier que ces derniers appliquent des mesures de sécurité adaptées.
5. Préparer une réponse rapide aux incidents
Lorsqu’une compromission est détectée, les équipes doivent pouvoir isoler les systèmes touchés, préserver les preuves et déterminer si des données ont été consultées ou extraites. Une réaction rapide peut limiter les conséquences d’une intrusion.
6. Tester les systèmes de manière encadrée
Les outils d’automatisation et les agents IA peuvent également aider les équipes de défense à rechercher des failles dans leurs propres infrastructures. Ces tests doivent toutefois être autorisés, limités à des systèmes identifiés et encadrés par des règles précises.
La cybersécurité ne repose donc pas sur un seul logiciel capable de bloquer toutes les menaces. Elle dépend d’un ensemble de mesures techniques, organisationnelles et humaines qui doivent évoluer avec les méthodes employées par les attaquants.
L’intelligence artificielle va-t-elle changer durablement le piratage informatique ?
L’utilisation malveillante de l’IA n’est plus un scénario théorique. Des chercheurs ont observé des agents enchaîner des tâches techniques et contribuer à des compromissions bien réelles, avec très peu de supervision humaine.
Cela ne permet pas pour autant de conclure qu’ils peuvent entrer dans n’importe quel système, ni que toutes les entreprises sont exposées de la même façon. Pour plusieurs victimes, les conséquences restent d’ailleurs à préciser.
Le défi est donc autant organisationnel que technique. Les entreprises vont devoir repérer des attaques qui progressent plus vite et sur plusieurs fronts à la fois, tandis que les fournisseurs d’outils d’IA devront continuer à limiter les usages malveillants de leurs produits.
L’IA peut accélérer le travail des attaquants, mais elle peut tout aussi bien devenir un allié précieux pour ceux qui cherchent à les arrêter.